
信用卡过期并不意味着绝对安全。近日,马萨诸塞大学阿默斯特分校的研究团队发现了一项漏洞,攻击者可以利用该漏洞使已经过期的信用卡“死而复生”,并在持卡人不知情的情况下完成未经授权的消费。这一发现表明,非接触式支付的验证机制深处存在着切实的安全隐患,而并非仅仅停留在理论层面。
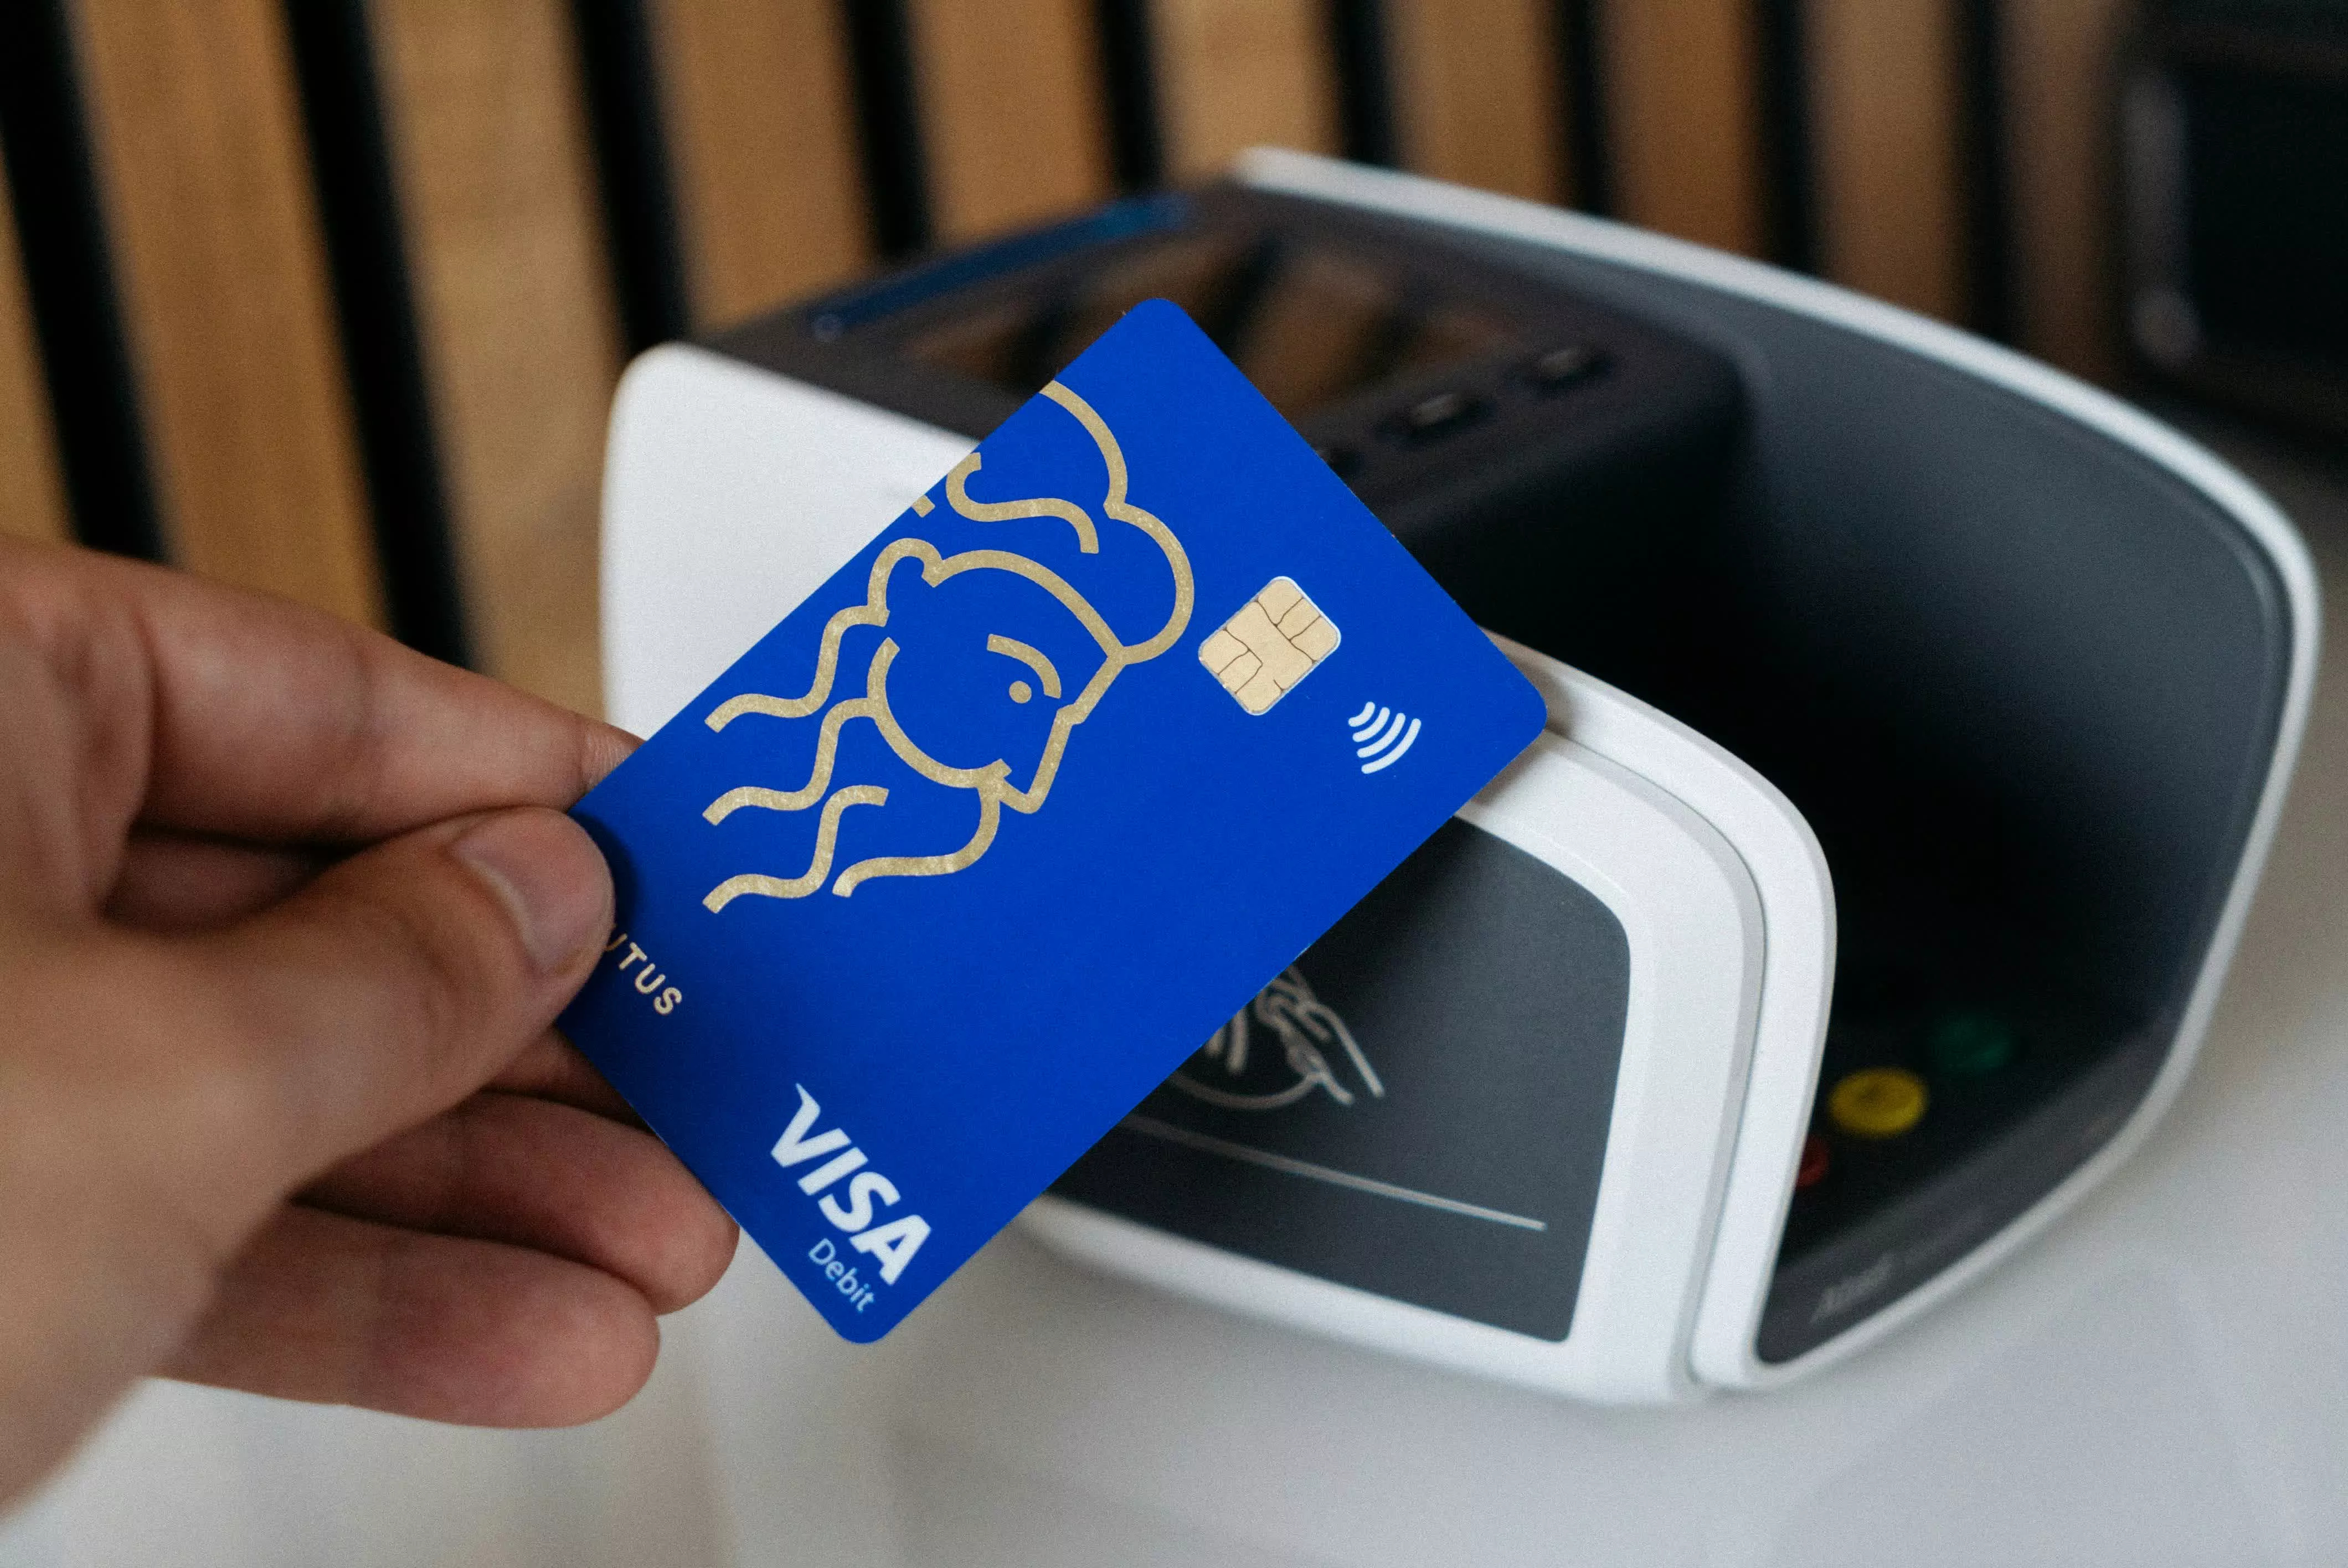
该研究团队由助理教授Taqi Raza及其他合著者组成,他们在2026年的USENIX安全会议上正式展示了这项名为“僵尸信用卡”的研究成果。研究指出,当信用卡过期时,其关联的底层银行账户通常并未失效,即使持卡人已经收到了换发的新卡。这种机制上的空隙促使研究人员测试是否能诱使POS终端批准过期信用卡的交易。
测试结果给出了肯定的答案。研究人员仅需使用两部市面上常见的智能手机和基础的模拟软件,就能成功欺骗读卡器。具体的攻击手法是:第一部手机通过NFC(近场通信)技术激活过期的信用卡,促使卡片传输包含过期日期在内的数据;随后,第二部手机作为“中间人”,通过Wi-Fi中继这些数据,并在数据到达POS终端之前重写其中的过期日期。受影响的POS终端会接受这个被篡改的日期,从而顺利清算交易。
研究人员解释,这一漏洞的根本原因在于信用卡的过期日期实际上分别存在于两个环节:一个是POS终端在本地读取的“应用过期日期”,另一个是发卡机构随后在在线授权时检查的独立过期字段。在Visa(维萨)的非接触式支付实现方案中,这两个数据并没有进行密码学上的强制绑定,因此拦截并篡改本地数据不会触发在线检查的安全警报。在实际测试中,Mastercard(万事达)、American Express(美国运通)和Discover(发现卡)的配置成功抵御了这种攻击,而Visa则未能幸免。
Raza教授指出,数字支付系统涉及智能芯片、POS终端、支付网络和发卡银行等多个独立的参与者,而这种漏洞正是生存在各个环节安全检查规则的脱节之处。他还强调,这项攻击利用了一个公众普遍存在的误区,即人们通常认为过期的信用卡毫无用处,从而往往会随意丢弃。
针对这一安全威胁,研究人员建议公众务必妥善处置过期的信用卡。最安全的处理方法是:首先对磁条进行消磁,然后用剪刀彻底破坏嵌入式芯片,接着将整张卡片粉碎。为了防患于未然,即便是已经被剪碎的卡片残骸,也最好分装在不同的垃圾桶中进行丢弃。

